2021年2月23日,Wordfence威胁情报团队负责任地披露了Elementor中的一组存储的跨站脚本攻击XSS漏洞,根据Elementor最近的公告,WordPress插件“现已在超过700万个网站上积极安装和使用” WordPress插件。博客。这些漏洞使任何能够访问Elementor编辑器的用户(包括贡献者)都可以将JavaScript添加到帖子中。如果该帖子被任何其他站点用户查看,编辑或预览,则将执行此JavaScript;如果受害者是管理员,则可用于接管该站点。
由于Elementor具有专门用于安全报告的联系方法,因此我们能够立即提供完整的披露。Elementor在第二天(2021年2月24日)确认了此漏洞。20.21年3月2日在3.1.2版中提供了一个初始补丁。但是,我们建议至少更新到Elementor 3.1.4版,该最新版本可从以下版本获得。在撰写本文时,因为它包含针对此问题的其他修复程序。
Wordfence Premium用户在2021年2月23日收到了防止这些漏洞的防火墙规则,仍在运行免费版Wordfence的网站将在2021年3月25日后30天获得同样的保护。
受影响的多个身份验证的存储跨站点脚本(XSS)插件: Elementor
插件插件: elementor
受影响的版本: <3.1.2
建议版本: 3.1.4
Elementor是一个广受欢迎的编辑器插件,它使内容创建者(包括贡献者)能够使用“元素”直观地设计网站,这些元素可以添加到正在构建的页面上的任何位置。
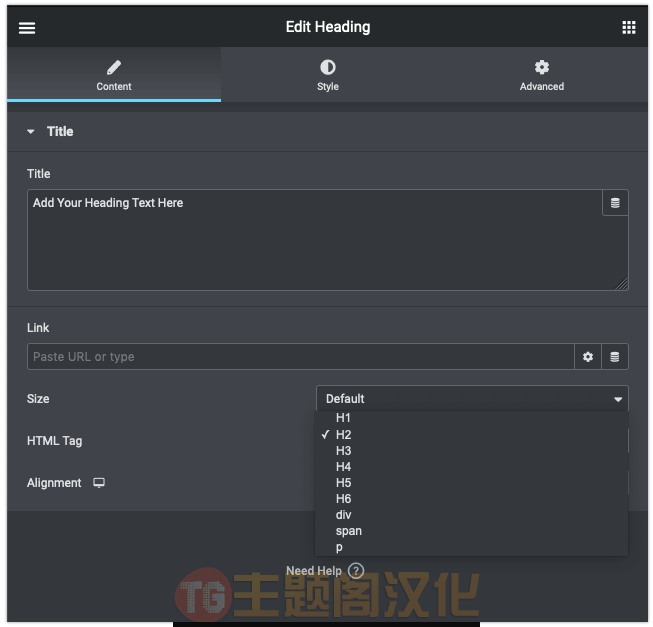
这些元素中的许多元素都提供了为其中的内容设置HTML标签的选项。例如,可以将“标题”元素设置为使用H1,H2,H3等标签,以便通过header_size参数应用不同的标题大小。不幸的是,对于其中的六个元素,HTML标记未在服务器端进行验证,因此任何能够访问Elementor编辑器的用户(包括贡献者)都可以使用此选项通过以下方式将可执行的JavaScript添加到帖子或页面中:精心设计的要求。
由于贡献者创建的文章通常在发布之前由编辑者或管理员审核,因此添加到这些帖子之一的任何JavaScript都将在审阅者的浏览器中执行。如果管理员查看了包含恶意JavaScript的帖子,则可以使用其具有高级别特权的经过身份验证的会话来创建新的恶意管理员,或为该网站添加后门。攻击此漏洞可能导致站点接管。
根据元素的不同,可执行JavaScript可以通过多种方式添加。
例如,“列”元素是最基本的Elementor组件之一,它接受一个html_tag参数。输出该参数时不会转义,可以将其设置为嵌入式脚本,具有远程源的脚本,甚至可以使用基于属性的XSS对其进行攻击。
手风琴,图标框和图像框元素也都容易受到这种类型的攻击,尽管易受攻击的参数名称因组件而异。
转义输出并不总是足够的
转义所选HTML标记的输出可能足以阻止其中的某些组件被利用,实际上,“ Section”元素和“ Toggle”元素遭受类似的缺陷,但由于它们逃脱了选择的原因而无法利用HTML标签,以及任何其他内容都包装在其他几个级别的标签中。
但是,不幸的是,转义输出并不总是足以防止发生漏洞利用。例如,对于“标题”元素,转义header_size参数的输出将不足以防止跨站点脚本编写,因为标题文本立即嵌套在header_size标记内。这样就可以将header_size参数设置为script,并将要执行的实际JavaScript添加到标题文本中。“ Divider”元素也容易通过该html_tag参数受到这种类型的攻击,因为内部文本立即嵌套在选定的内部html_tag。
这是一个很好的例子,说明了除了转义输出之外,验证输入也很重要的原因。在服务器端而不是仅在客户端强制执行允许的HTML标记列表将防止利用此类型的漏洞。的确,这是修补程序版本用来解决此问题的方法。
时间线
2021年2月23日– Wordfence威胁情报向高级用户发布了防火墙规则,并向Elementor安全联系人提供了全面的披露。
2021年2月24日– Elementor承认此披露,并开始进行修复。
2021年3月2日-版本3.1.2中提供了一个初始补丁。
2021年3月8日–在版本3.1.4中进行了其他修复。
2021年3月25日-防火墙规则对免费用户可用。
结论
在今天的文章中,我们详细介绍了Elementor中存在的存储的跨站点脚本(XSS)漏洞,可以通过Column元素以及手风琴,图标框,图像框,标题和分隔线组件来利用这些漏洞。这些漏洞已在版本3.1.4中进行了修补,我们强烈建议Elementor的所有用户更新到可用的最新版本,即发布时的最新版本3.1.4。
自2021年2月23日以来,Wordfence Premium用户就受到了针对这些漏洞的保护,仍在运行免费版Wordfence的网站将在30天后(即2021年3月25日)获得相同的保护。
如果您认识使用Elementor的朋友或同事,我们建议将此建议转发给他们,因为这些漏洞可用于网站接管。尽管这些漏洞需要贡献者级别的权限才能利用,但Elementor的广泛普及意味着在野外可能会存在许多易受攻击的配置。因此,我们建议以比正常情况紧急的紧急程度更高的速度处理这些漏洞。
评论0